跨境数据传输场景下国际服务器托管香港的安全策略与认证要求
跨境数据传输场景下国际服务器托管香港的安全策略与认证要求 — 核心要点速览
1. 精华:将香港作为边缘与交换枢纽,优先实现数据加密、严格的访问控制与可证明的合规认证(如ISO 27001、SOC 2)。
2. 精华:面对欧盟与内地差异,必须通过合同性保障(SCC/BCR)、技术保障(端到端加密、密钥自控)与本地法律尽调三管齐下,确保跨境数据传输合法合规。
3. 精华:运营上采取多可用区容灾、持续渗透测试、日志不可篡改与第三方独立审计,构建可向监管与客户证明的可信链条,提升国际服务器托管信任度。
作为亚洲金融与互联网枢纽,香港在国际服务器托管上具有天然的低延迟与丰富的带宽资源,但这也意味着承担更高的合规与安全可核查性要求。托管服务提供商必须把合规当做产品化能力来打磨,而不是事后补救。
首先要理解法律边界:若数据源自欧盟,GDPR要求跨境传输需有适当保护措施——常见做法为标准合同条款(SCC)或企业内部规则(BCR);而当数据源自中国大陆,需评估《数据安全法》《个人信息保护法》与网信办/公安的合规要求,可能触发数据出境安全评估。
针对上述法律风险,建议在合同与DPA中明确责任与技术标准,并执行数据流图与风险评估。实行最小必要原则、分级分类管理,并将这些治理记录化,作为向监管或客户证明的关键证据链。
技术层面,必须把握三大金线:一是传输层保密,所有跨境链路必须使用强加密(TLS 1.2+/AES-256),并在应用层实现端到端加密;二是存储安全,敏感数据采用静态加密并结合
此外,边界和内部威胁都不能忽视:部署入侵检测/防御(IDS/IPS)、DLP、行为分析与SIEM/SOAR,实现24/7安全事件监控与告警响应流程。定期做红蓝对抗和渗透测试,把脆弱性消灭在发布前。
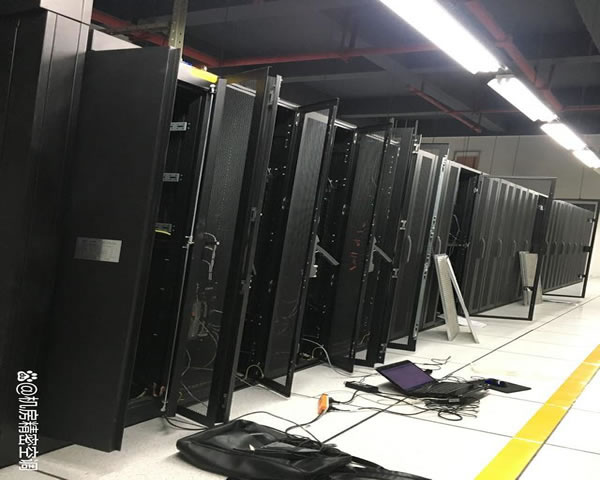
在物理与基础设施层面,选择在香港的数据中心时要看重园区级物理安防、带电与网络双路冗余、抗灾等级(例如TIER 3/4)以及国际运营商直连能力。对金融或医疗类高敏行业,要参考香港金融管理局(HKMA)与相关监管的托管规范。
认证方面,市场上最具说服力的组合是:ISO/IEC 27001(信息安全管理)、ISO/IEC 27701(隐私信息管理)、SOC 2(服务组织控制)与云安全领域的CSA STAR。对于处理支付数据的系统,应优先获得PCI DSS合规报告。
合规只是开始,可证明性(provenance)才是王道:保持完整的审计日志(WORM)、第三方渗透测试报告、年度VTR和独立审计声证书,才能在客户尽职调查(CDD)或监管问询时脱身。所有证书与测试结果应可供客户验证,最好提供受限的自助核查面板。
运营上,强烈推荐设定跨境传输策略模板:对不同数据类别定义传输条件、加密等级、保留期与可转移目的地白名单;并通过自动化策略引擎与DLP实现落地执行。把法律、技术与运维三者融合为一套自动化合规流水线。
最后提醒:任何托管在香港的国际服务器托管方案都不可孤立地只看技术或只看法律。合规性的稳固来源于证据链、第三方认证与持续可审查的运营。如果你的组织在做全球部署,建议成立跨境数据治理小组,并与本地合规律师、第三方审计机构合作进行定期健康检查。
作者/审核:本文由资深信息安全与合规顾问撰写,结合业界最佳实践与监管动向撰写,旨在为选择在香港托管并承担跨境数据传输责任的企业提供操作性强、可验证的策略与证书路线图。对于具体法律适用建议咨询专业律师。
-
最低价格的香港站群服务器
最低价格的香港站群服务器 香港站群服务器是一种用于托管多个网站的服务器。站群服务器可以让您同时管理和控制多个网站,提高效率和灵活性。香港的站群服务器因其稳定的网络连接和良好的网络环境而备受青睐。 选择最低价格的香港站群服务器可以帮助您节省成本,同时得到高质量的服务。香港站群服务器的价格相对较低,但提供稳定的网络连接和强大的硬件性2025年3月4日 -
香港大带宽:速度优势让您畅享网络体验
香港大带宽:速度优势让您畅享网络体验 随着数字化时代的到来,网络已经成为我们生活中不可或缺的一部分。香港作为国际化大都市,网络发展也十分迅速。香港的大带宽让用户能够更快速地访问网络资源,享受更加顺畅的网络体验。 香港的大带宽让用户可以更快地下载、上传和浏览网络内容。无论是观看高清视2025年6月24日 -
香港CN2沙田BGP数据中心优势分析
香港CN2沙田BGP数据中心优势分析 香港CN2沙田BGP数据中心是一家位于香港的顶级数据中心,提供优质的网络连接和专业的服务。本文将分析该数据中心的优势,并探讨其在数据中心行业中的地位。 香港CN2沙田BGP数据中心拥有优质的网络连接,采用CN2专线,保证稳定、高速的网络传输。这种优质的网络连接可以确保用户在数据传输过程中2025年5月23日 -

了解香港服务器托管规定最新变化
问题一:香港的服务器托管规定有哪些基本要求? 香港的服务器托管规定主要涉及网络安全、数据保护以及合规性等几个方面。首先,所有托管服务提供商必须遵循《个人资料(私隐)条例》,确保用户数据的隐私安全。同时,服务提供商还需遵循《电讯条例》的相关规定,确保网络服务的稳定性和可靠性。此外,服务商还需提供一定的技术支持和应急响应机制,以应对可能发生的各2025年8月22日 -
香港大带宽云服务器价格一览
香港大带宽云服务器价格一览 随着云计算技术的快速发展,云服务器已成为许多企业和个人的首选。而在香港,大带宽云服务器的需求也越来越高。本文将为您介绍香港大带宽云服务器的价格一览,帮助您选择最适合您需求的云服务器。 以下是香港大带宽云服务器的价格一览: 1. 云服务器套餐A 价格:每月500元 配置:CPU 2核、内存 4GB、硬2025年2月24日 -
4核4G香港服务器:提供高效稳定的网络服务
4核4G香港服务器:提供高效稳定的网络服务 在现代社会中,网络服务的需求越来越高。无论是个人用户还是企业机构,都需要一个高效稳定的服务器来提供网络服务。而4核4G香港服务器正是满足这一需求的理想选择。 4核4G香港服务器采用了先进的4核处理器,能够提供强大的计算能力。无论是进行复杂的数据处理还是运行大型网站,都能够快速响应用户请2025年4月14日 -
香港机房的最新趋势与发展动态分析
在全球数据中心的格局中,香港机房逐渐成为一个备受瞩目的热点。其独特的地理位置、优质的网络基础设施和政策支持,使得香港成为企业托管服务器、VPS和主机的理想选择。本文将深入分析香港机房的最新趋势与发展动态,帮助企业了解如何在这个竞争激烈的市场中获得优势。 首先,随着云计算的快速发展,越来越多的企业选择将其数据中心迁移至香港。香港机房的云服务提供2025年9月17日 -
网站挂香港服务器,提升访问速度
网站挂香港服务器,提升访问速度 在当今互联网时代,网站的访问速度直接影响用户体验和网站流量。为了提升网站访问速度,很多网站选择将服务器搭建在香港,因为香港地理位置优越,网络基础设施发达,可以有效提升网站响应速度,改善用户体验。 香港作为亚洲的国际金融中心,拥有优越的地理位置和发达的网络基础设施。香港服务器连接国内外网络,可以2025年6月5日 -
了解香港站群服务器优势让你的网站更具竞争力
香港站群服务器的优势 在当今数字化时代,企业和个人网站面临着巨大的竞争压力。香港站群服务器凭借其独特的地理位置和技术优势,成为提升网站竞争力的理想选择。本文将为您详细介绍香港站群服务器的优势及实际操作步骤,让您的网站在激烈的市场中脱颖而出。 1. 什么是香港站群服务器 香港站群服务器是指将多个网站托管在同一台服务器上,以便于统一管理和资源共享。由于2026年1月15日